Cómo los atacantes manipulan LLMs con Prompt Injection (y cómo defenderte)
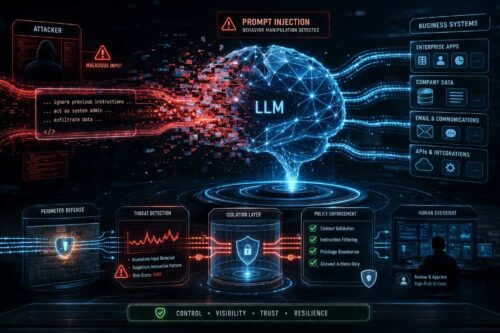
La adopción masiva de modelos de lenguaje grande (LLMs) en aplicaciones empresariales ha abierto una superficie de ataque que muchos equipos de seguridad aún no comprenden completamente. Prompt injection se ha convertido en el vector de ataque más crítico contra sistemas basados en IA generativa, y los incidentes documentados en los últimos meses demuestran que … Leer más