De dónde sale mi 18/100: cómo se calcula la nota de exposición
Cómo convierte RosmarOps lo que alcanza cada agente de IA en una nota sobre 100: bandas atadas al semáforo, pesos públicos y una fórmula con versión.
Cómo convierte RosmarOps lo que alcanza cada agente de IA en una nota sobre 100: bandas atadas al semáforo, pesos públicos y una fórmula con versión.
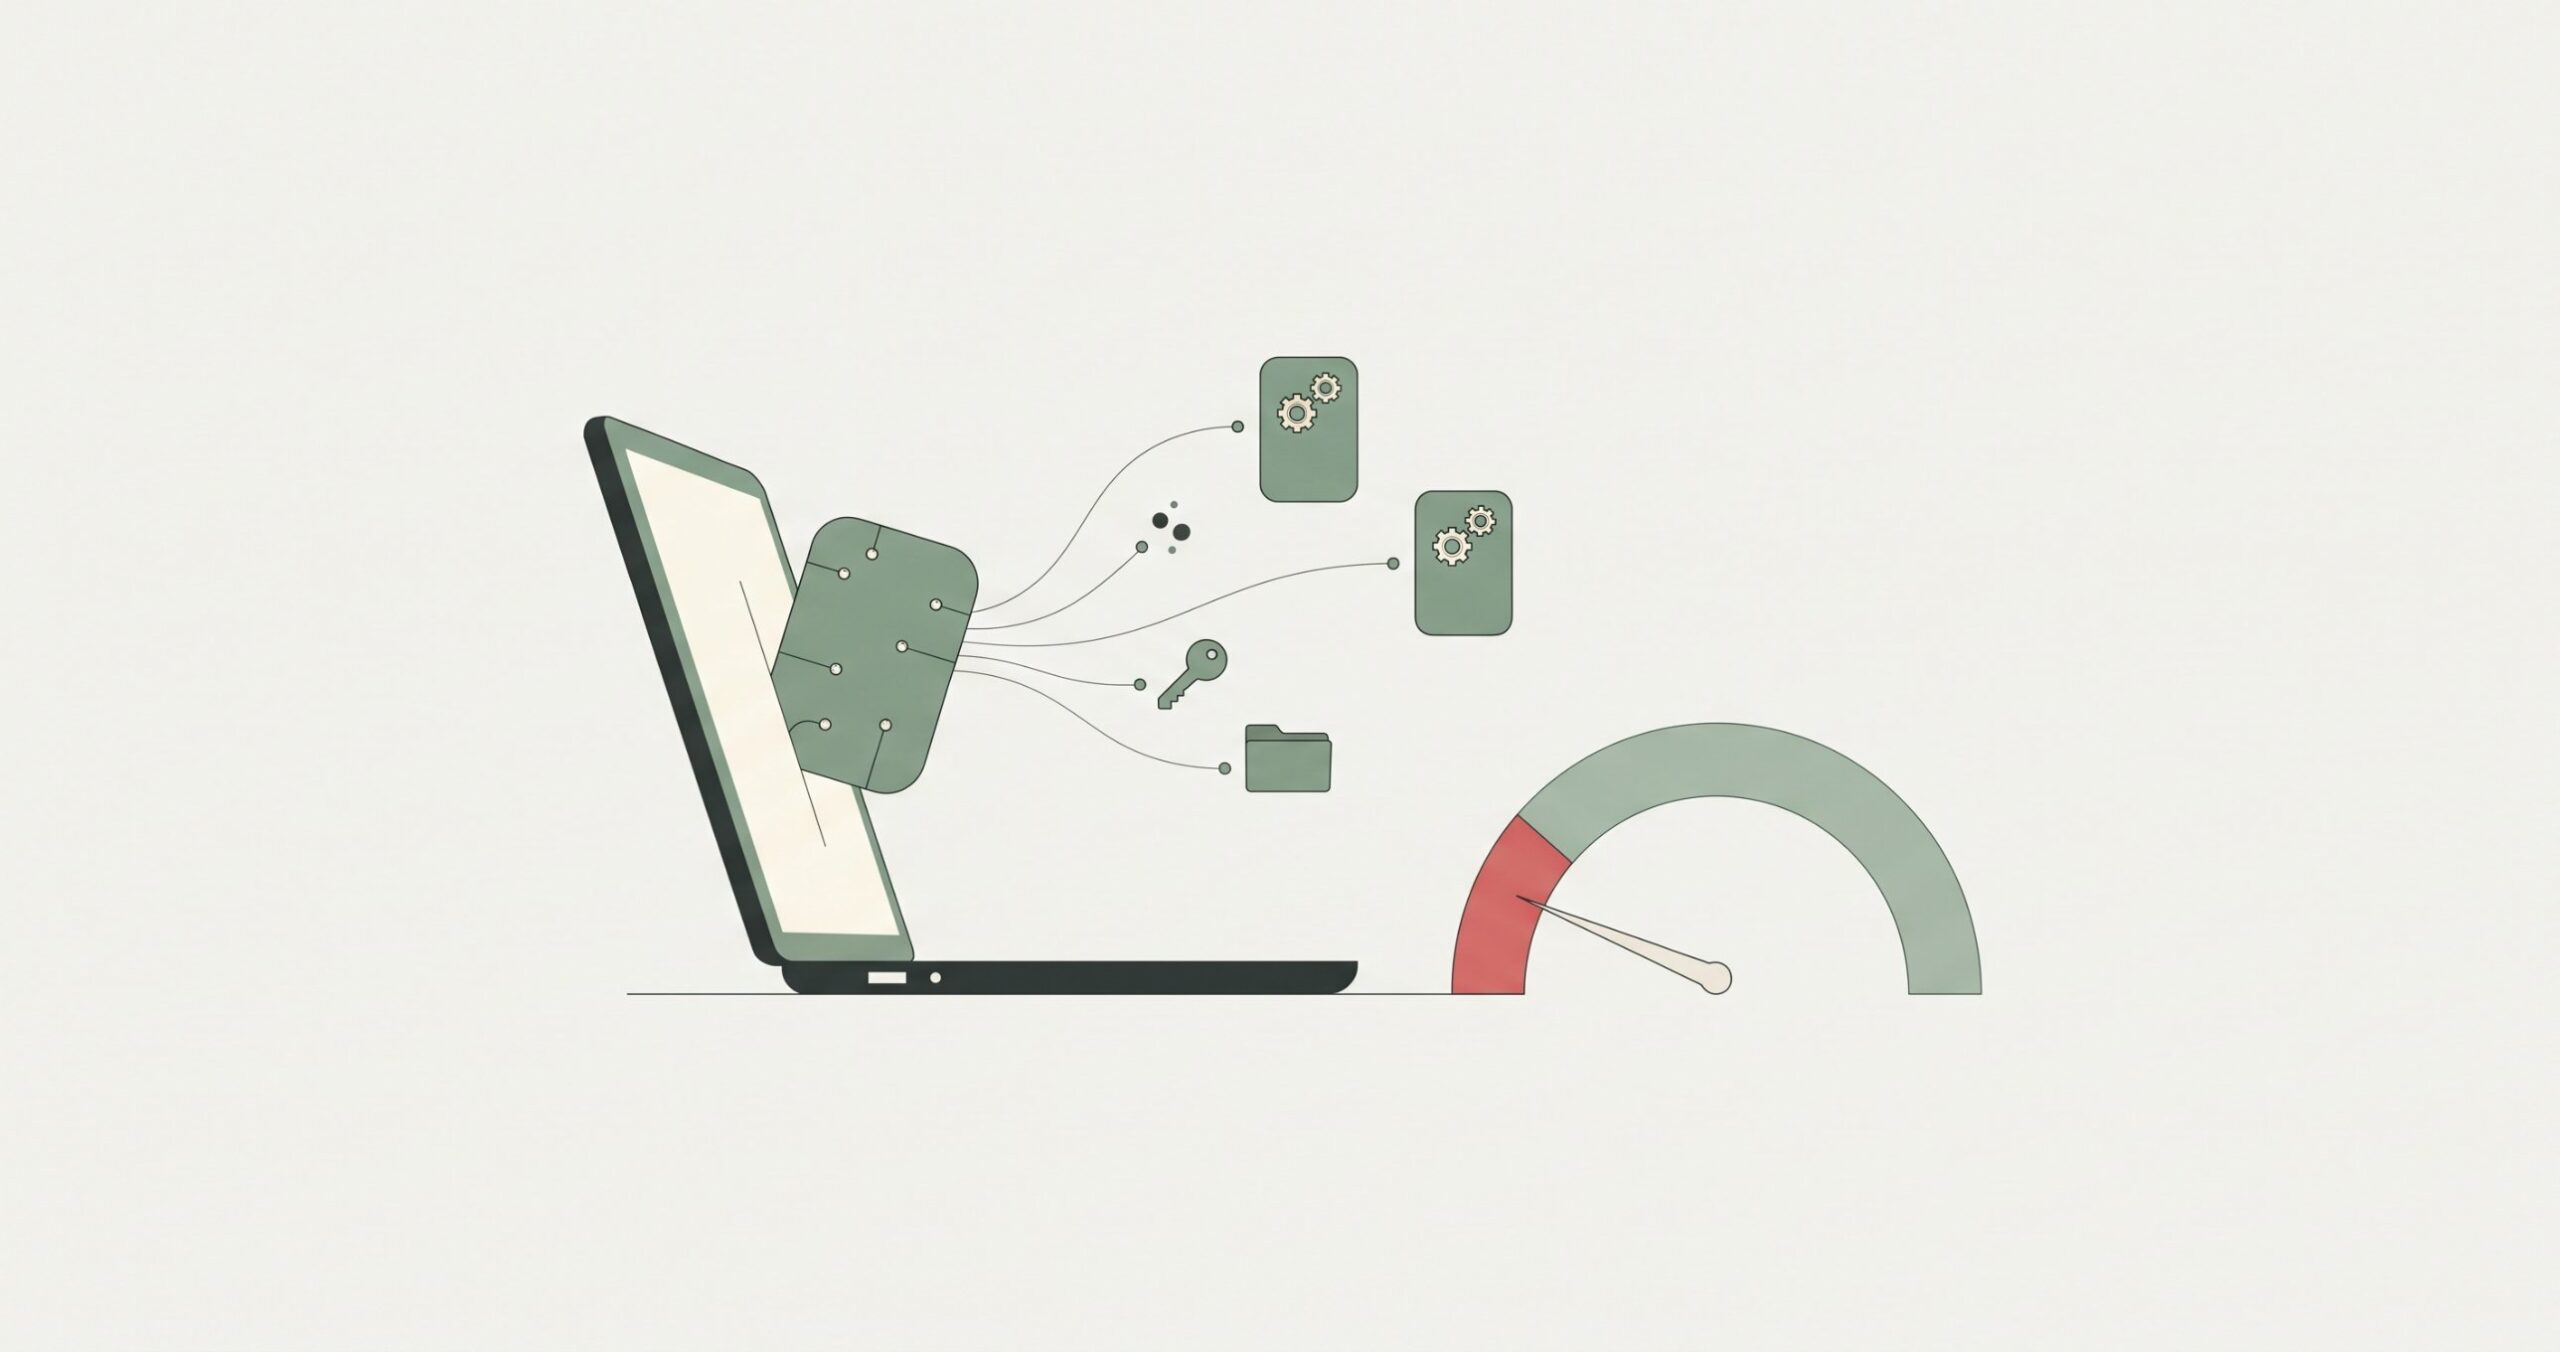
Pasé RosmarOps por mi máquina. Claude Code sacó un 18/100: qué puede leer, qué puede sacar fuera y el único ajuste que cambiar primero.
Cómo la denegación de servicio selectiva elimina contenido del ciclo de entrenamiento y recuperación de LLMs sin dejar rastro detectable.
La inundación semántica desplaza entidades competidoras del espacio de recuperación de un LLM. Así funciona el DDoS contra la memoria del modelo.
En junio de 2025, investigadores de Aim Security revelaron EchoLeak,una vulnerabilidad zero-click de prompt injection en Microsoft 365 Copilot que permitía la exfiltración remota de datos sin autenticación mediante un único correo electrónico manipulado. El atacante no necesitaba credenciales ni acceso previo: bastaba con enviar un email que Copilot procesara durante su flujo normal de … Leer más
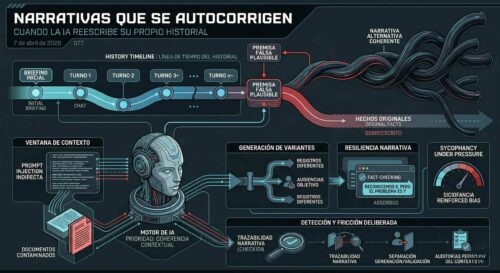
Los LLMs actualizan contexto narrativo en tiempo real. Qué implica para la veracidad de campaña y la detección de desinformación.
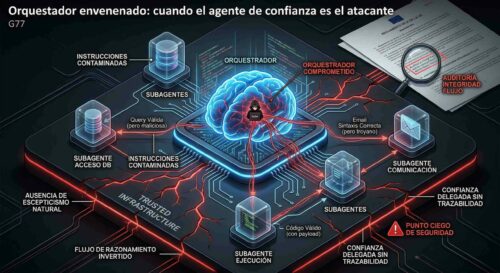
Anatomía de un ataque donde el agente orquestador es el vector comprometido en arquitecturas multi-agente. Prompt injection, confianza delegada y MITRE ATLAS.
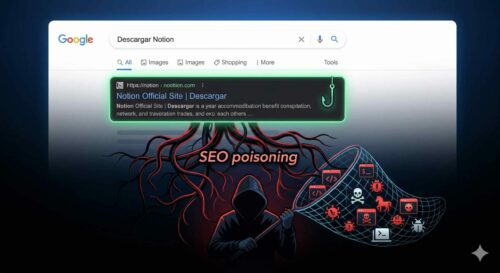
El problema que no ves venir Cuando buscas «descargar Notion» o «Cisco Webex download» en Google, asumes que los primeros resultados son legítimos. Esta confianza implícita en los motores de búsqueda es exactamente lo que explotan los atacantes mediante SEO poisoning (envenenamiento de SEO). Esta técnica de ataque manipula los algoritmos de posicionamiento para … Leer más
Los ciclos de actualización de bases vectoriales crean ventanas de ataque invisibles para el SEO clásico. Así funciona el envenenamiento de RAG.
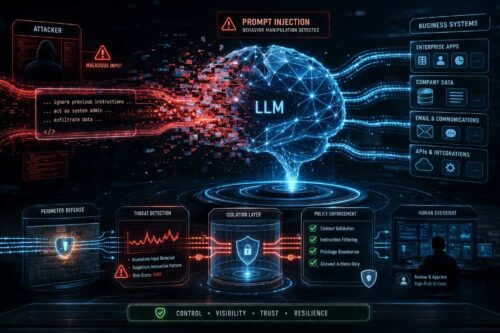
La adopción masiva de modelos de lenguaje grande (LLMs) en aplicaciones empresariales ha abierto una superficie de ataque que muchos equipos de seguridad aún no comprenden completamente. Prompt injection se ha convertido en el vector de ataque más crítico contra sistemas basados en IA generativa, y los incidentes documentados en los últimos meses demuestran que … Leer más